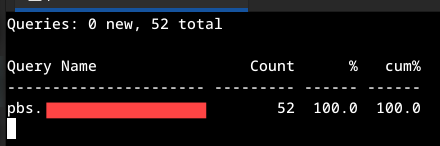
DNS-Abfragen PVE->PBS

TErxleben

Distinguished Member
Oct 20, 2008
1,110
405
153
Hamburg
Nicht das es den Betrieb stören würde, aber ich finde es schon ein wenig happig, wenn zwei PVEs täglich 70.000 DNS-Abfragen für den jeweils dort eingebundenen PBS kreieren.
Da läuft doch was falsch...

P.S: Der Treppenwitz ist, dass sowohl PVE als auch PBS auf eine feste IP bestehen.
P.P.S: Wie wäre es denn damit, beim Einbinden eine PBS-Storages einmalig einen DNS-Namen in eine IP umzusetzen?
 
Last edited:
Der glibc-Resolver cached halt nix. pvestatd pollt den PBS-Storage alle 10s, und bei jedem Connect gibts ne frische Auflösung, A und AAAA getrennt. Macht pro Node schon grob 17k am Tag, mit zwei Nodes plus Backup-Jobs und Verify bist du schnell bei deinen 70k.

Wenn dich das stört: entweder den PBS in /etc/hosts eintragen (Holzhammer, tut aber) oder nen lokalen Caching-Resolver auf die Hosts, unbound oder dnsmasq. Dann sieht dein Upstream nur noch alle paar Minuten was. Was hast du denn aktuell in der /etc/resolv.conf stehen, direkt den Router/Firewall?
 
  • Like
Reactions: ThoSo and UdoB
Der scheint so jede Sekunde eine Abfrage zu machen. Habs jetzt nicht genau gemessen, aber wenn du so ca. eine Minute lang dnstop laufen lässt, sieht es bereits so aus:
;)

1789316217345.png
 
Last edited:
resolv entält meinen DNS-Server (pihole), der Anfragen pingelig protokolliert.
Vielleicht sollte ich in den storages den DNS-Namen mal gegen eine IP ersetzen. Elegant ist aber anders. Siehe meinen Nachtrag im Eingangsthread.
 
Mein DNS verzeichnet sogar ca. 5 Abfragen eines PVE pro Sekunde.
Ich habe einfach dnstop auf einem einzelnen PVE Host laufen lassen und dabei auch keine Stoppuhr benutzt. ;) Bei mir nutzen die PVEs den Unbound der pfSense und da habe ich kein log für die Queries aktiviert. Pi-hole nutze ich nur für die Client und IOT Netzwerke, darum wäre mir das ohne deinen Post wohl nie aufgefallen.

Aber ja, den Workaround, den auch ich vorgeschlagen hätte, wäre die IP des PBS anstatt den DNS Namen einzutragen auf den PVEs. ;)
 
Last edited:
Auch wenn ich auf solche Workarrounds überhaupt nicht stehe, habe ich die zwei Testvögel nun ml auf feste IP umgestellt.
Erste blöde Überraschung war, dass man in der GUI den Hostnamen eines storage nicht ändern kann.
Blieb also nur die entkoppelte Änderung in der hosts.
Siehe da, der Spuk scheint vorbei.
Ich finde es seitens Proxmox auf so vielen Ebenen vermeidbar falsch, dass ich Übellaunig werden könnte.
 
Last edited:
Naja, solange alles funktioniert, sehe ich das nicht als ein echtes Problem an. Ich habe zwar nie irgendwelche Benchmarks durchgeführt, aber ich würde behaupten, dass dnsmasq, das Pi-hole meines Wissens nach verwendet, selbst auf einem Raspberry Pi problemlos eine vierstellige Anzahl an Queries pro Sekunde bewältigen kann, ohne in die Knie zu gehen.

Aber ja. Ich denke auch, dass sich das Problem bei Proxmox warscheinlich besser/eleganter lösen liesse. Ich bin allerdings kein Entwickler und habe keine Ahnung, wie das gehen würde, wie viel Aufwand das wäre oder warum es überhaupt so gelöst wurde. Vielleicht gibt es ja gute Gründe dafür.
 
Last edited:
Auch wenn ich auf solche Workarrounds überhaupt nicht stehe, habe ich die zwei Testvögel nun ml auf feste IP umgestellt.
Erste blöde Überraschung war, dass man in der GUI den Hostnamen eines storage nicht ändern kann.
Blieb also nur die entkoppelte Änderung in der hosts.
Siehe da, der Spuk scheint vorbei.
Mach doch mal einen Bug-Report auf.

Ich finde es seitens Proxmox auf so vielen Ebenen vermeidbar falsch, dass ich Übellaunig werden könnte.
Da würde ich mal zu Br.... VSphere und deren Mentalität raten. Und Schwupsdiwups bist du wieder ein zufriedener Proxmoxianer.
 
Sorry, das is halt standard libc verhalten (kein DNS cache). Wenn man einen dns cache will/braucht kann man ja einen installieren... (systemd-resolved, ...)
 
Last edited:
  • Like
Reactions: ThoSo
Sorry, das is halt standard libc verhalten (kein DNS cache). Wenn man einen dns cache will/braucht kann man ja einen installieren... (systemd-resolved, ...)
Schon mal danke für die Erklärung @dietmar.
Mir stellt sich nun die Frage, warum ihr den cache weglasst? So richtig minimalistisch ist eure Debian-Ableitung ja nun auch nicht, als dass sich mir wesentliche Vorteile erschließen würden. Für auffälliges und völlig unerwartetes Verhalten sorgt es allerdings schon.
 
Last edited:
Nochmal - Nicht wir lassen cache weg, sondern das ist standard in unix libc!
Schon mal danke für die Erklärung @dietmar.
Mir stellt sich nun die Frage, warum ihr den cache weglasst?
Weil alles auch ohne gut funktioniert. Außerdem kannst du ja diese Dinge ganz einfach nachinstallieren.
 
  • Like
Reactions: ThoSo
Nicht das mich hier jemand falsch versteht. Es gibt keine echte Funktionseinschränkung.
Ich finde auch Dienste am besten, die nicht da sind und so nicht für Probleme sorgen können.
Nachdem ich nun in der PVE-GUI über hosts gestolpert bin, ist eine Anpassung dort, der für mich z.Zt. sauberste Weg.

Um mal ein reales Szenario zu schildern:
  • Gegeben sind 3 PVEs mit je drei PBS-Storages.
  • Diese erzeugen pro Tag knapp 300k völlig überflüssige DNS-Anfragen.
  • Und das, obwohl das Proxmox-Universum eh nur auf feste IPs baut
  • Da mault eine Pihole-VM mit 4 CPUs als Nameserver schon über Überlastung
  • Von schwachbrüstige VPN-Leitungen will ich gar nicht anfangen.
  • Obwohl alles funktioniert eine unschöne Kaskade.
Diese Gedanken wollte ich hier nur zur Diskussion stellen.
Daran, wie ich das in großen Netzen handhabe ohne den Überblick zu verlieren, kaue ich noch rum.
 
Last edited: