Dear All,
For the first time, I have this message :
How can I understand this message ?
IA asked me the following command for investigation :
IA proposed this modification in /etc/default/grub
GRUB_CMDLINE_LINUX_DEFAULT="quiet intel_idle.max_cstate=1 processor.max_cstate=1"
I know that I update pve via the menu update last weekend.
Today I didn't modify grub file. I would like to know risk and what is this error.
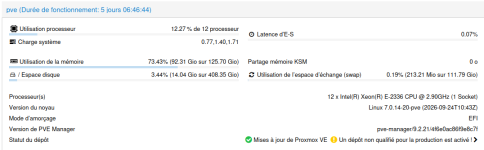
My installation :
Thanks for your advice
For the first time, I have this message :
Code:
Oct 06 06:20:32 pve kernel: file invoked oom-killer: gfp_mask=0xcc0(GFP_KERNEL), order=0, oom_score_adj=0
Oct 06 06:20:32 pve kernel: CPU: 9 UID: 100000 PID: 2604997 Comm: file Tainted: P           O        7.0.14-20-pve #1>
Oct 06 06:20:32 pve kernel: Tainted: [P]=PROPRIETARY_MODULE, [O]=OOT_MODULE
Oct 06 06:20:32 pve kernel: Hardware name: ASUSTeK COMPUTER INC. To be filled by O.E.M./P12R-M Series, BIOS 1901 01/1>
Oct 06 06:20:32 pve kernel: Call Trace:
Oct 06 06:20:32 pve kernel:  <TASK>
Oct 06 06:20:32 pve kernel:  dump_stack_lvl+0x5f/0x90
Oct 06 06:20:32 pve kernel:  dump_stack+0x10/0x18
Oct 06 06:20:32 pve kernel:  dump_header+0x48/0x1c7
Oct 06 06:20:32 pve kernel:  oom_kill_process.cold+0x8/0x87
Oct 06 06:20:32 pve kernel:  out_of_memory+0x22f/0x4d0
Oct 06 06:20:32 pve kernel:  mem_cgroup_out_of_memory+0x100/0x120
Oct 06 06:20:32 pve kernel:  try_charge_memcg+0x3e6/0x650
Oct 06 06:20:32 pve kernel:  charge_memcg+0x34/0x90
Oct 06 06:20:32 pve kernel:  __mem_cgroup_charge+0x2d/0xa0
Oct 06 06:20:32 pve kernel:  do_anonymous_page+0x379/0x930
Oct 06 06:20:32 pve kernel:  ? __pte_offset_map+0x1c/0x130
Oct 06 06:20:32 pve kernel:  __handle_mm_fault+0xb93/0x1020
Oct 06 06:20:32 pve kernel:  ? prepend_copy+0x1a/0x60
Oct 06 06:20:32 pve kernel:  handle_mm_fault+0x136/0x3a0
Oct 06 06:20:32 pve kernel:  do_user_addr_fault+0x1c0/0x820
Oct 06 06:20:32 pve kernel:  exc_page_fault+0x81/0x1c0
Oct 06 06:20:32 pve kernel:  asm_exc_page_fault+0x27/0x30
Oct 06 06:20:32 pve kernel: RIP: 0010:_copy_to_iter+0x98/0x610
Oct 06 06:20:32 pve kernel: Code: 45 31 c9 48 01 d7 48 01 f9 41 0f 92 c1 48 be 00 f0 ff ff ff 7f 00 00 48 39 ce 72 75
Oct 06 06:20:32 pve kernel: RSP: 0018:ffffccfee3693ac0 EFLAGS: 00050246
Oct 06 06:20:32 pve kernel: RAX: 00000000003ca000 RBX: 0000000000001000 RCX: 0000000000000010
Oct 06 06:20:32 pve kernel: RDX: 0000000000336000 RSI: ffff8c584457dff0 RDI: 00007600c0fa3000
Oct 06 06:20:32 pve kernel: RBP: ffffccfee3693b48 R08: ffff8c584457d000 R09: 0000000000000000
Oct 06 06:20:32 pve kernel: R10: 0000000000000000 R11: 0000000000000000 R12: ffffccfee3693c18
Oct 06 06:20:32 pve kernel: R13: 0000000000000000 R14: 0000000000000000 R15: 0000000000001000
Oct 06 06:20:32 pve kernel:  ? shmem_get_folio_gfp+0x169/0x5e0
Oct 06 06:20:32 pve kernel:  copy_page_to_iter+0x9f/0x190
Oct 06 06:20:32 pve kernel:  shmem_file_read_iter+0x185/0x430
Oct 06 06:20:32 pve kernel:  vfs_read+0x274/0x390
Oct 06 06:20:32 pve kernel:  ksys_read+0x6f/0xf0
Oct 06 06:20:32 pve kernel:  __x64_sys_read+0x19/0x30
Oct 06 06:20:32 pve kernel:  x64_sys_call+0x1ff1/0x2390
Oct 06 06:20:32 pve kernel:  do_syscall_64+0x10b/0x14e0
Oct 06 06:20:32 pve kernel:  ? putname+0x41/0x90
Oct 06 06:20:32 pve kernel:  ? do_sys_openat2+0x9e/0xf0
Oct 06 06:20:32 pve kernel:  ? __x64_sys_openat+0x52/0xa0
Oct 06 06:20:32 pve kernel:  ? x64_sys_call+0x1f4c/0x2390
Oct 06 06:20:32 pve kernel:  ? do_syscall_64+0x148/0x14e0
Oct 06 06:20:32 pve kernel:  ? do_user_addr_fault+0x1e7/0x820
Oct 06 06:20:32 pve kernel:  ? irqentry_exit+0xb2/0x710
Oct 06 06:20:32 pve kernel:  ? clear_bhb_loop+0x70/0xc0
Oct 06 06:20:32 pve kernel:  entry_SYSCALL_64_after_hwframe+0x76/0x7e
Oct 06 06:20:32 pve kernel: RIP: 0033:0x7600c1e663a7
Oct 06 06:20:32 pve kernel: Code: Unable to access opcode bytes at 0x7600c1e6637d.
Oct 06 06:20:32 pve kernel: RSP: 002b:00007fff6a1ab900 EFLAGS: 00000202 ORIG_RAX: 0000000000000000
Oct 06 06:20:32 pve kernel: RAX: ffffffffffffffda RBX: 00007600c1d6e780 RCX: 00007600c1e663a7
Oct 06 06:20:32 pve kernel: RDX: 0000000000700000 RSI: 00007600c0c6c010 RDI: 0000000000000003
Oct 06 06:20:32 pve kernel: RBP: 0000000000000003 R08: 0000000000000000 R09: 0000000000000000
Oct 06 06:20:32 pve kernel: R10: 0000000000000000 R11: 0000000000000202 R12: 00007600c0c6c010
Oct 06 06:20:32 pve kernel: R13: 00007fff6a1acdaa R14: 00007fff6a1ab980 R15: 0000000000000000
Oct 06 06:20:32 pve kernel:  </TASK>
Oct 06 06:20:32 pve kernel: Memory cgroup min protection 0kB -- low protection 0kB
Oct 06 06:20:32 pve kernel: Memory cgroup out of memory: Killed process 5239 (systemd) total-vm:23508kB, anon-rss:358>
Oct 06 06:20:32 pve kernel: file invoked oom-killer: gfp_mask=0xcc0(GFP_KERNEL), order=0, oom_score_adj=0
Oct 06 06:20:32 pve kernel: CPU: 11 UID: 100000 PID: 2604997 Comm: file Tainted: P           O        7.0.14-20-pve #>
Oct 06 06:20:32 pve kernel: Tainted: [P]=PROPRIETARY_MODULE, [O]=OOT_MODULE
Oct 06 06:20:32 pve kernel: Hardware name: ASUSTeK COMPUTER INC. To be filled by O.E.M./P12R-M Series, BIOS 1901 01/1>
Oct 06 06:20:32 pve kernel: Call Trace:
Oct 06 06:20:32 pve kernel:  <TASK>
Oct 06 06:20:32 pve kernel:  dump_stack_lvl+0x5f/0x90
Oct 06 06:20:32 pve kernel:  dump_stack+0x10/0x18
Oct 06 06:20:32 pve kernel:  dump_header+0x48/0x1c7
Oct 06 06:20:32 pve kernel:  oom_kill_process.cold+0x8/0x87
Oct 06 06:20:32 pve kernel:  out_of_memory+0x22f/0x4d0
Oct 06 06:20:32 pve kernel:  mem_cgroup_out_of_memory+0x100/0x120
Oct 06 06:20:32 pve kernel:  try_charge_memcg+0x3e6/0x650
Oct 06 06:20:32 pve kernel:  charge_memcg+0x34/0x90
Oct 06 06:20:32 pve kernel:  __mem_cgroup_charge+0x2d/0xa0
Oct 06 06:20:32 pve kernel:  do_anonymous_page+0x379/0x930
Oct 06 06:20:32 pve kernel:  ? __pte_offset_map+0x1c/0x130
Oct 06 06:20:32 pve kernel:  __handle_mm_fault+0xb93/0x1020
Oct 06 06:20:32 pve kernel:  ? prepend_copy+0x1a/0x60
Oct 06 06:20:32 pve kernel:  handle_mm_fault+0x136/0x3a0
Oct 06 06:20:32 pve kernel:  do_user_addr_fault+0x1c0/0x820
Oct 06 06:20:32 pve kernel:  exc_page_fault+0x81/0x1c0
Oct 06 06:20:32 pve kernel:  asm_exc_page_fault+0x27/0x30
Oct 06 06:20:32 pve kernel: RIP: 0010:_copy_to_iter+0x98/0x610
Oct 06 06:20:32 pve kernel: Code: 45 31 c9 48 01 d7 48 01 f9 41 0f 92 c1 48 be 00 f0 ff ff ff 7f 00 00 48 39 ce 72 75>
Oct 06 06:20:32 pve kernel: RSP: 0018:ffffccfee3693ac0 EFLAGS: 00050246
Oct 06 06:20:32 pve kernel: RAX: 00000000003ca000 RBX: 0000000000001000 RCX: 0000000000000010
Oct 06 06:20:32 pve kernel: RDX: 0000000000336000 RSI: ffff8c584457dff0 RDI: 00007600c0fa3000
Oct 06 06:20:32 pve kernel: RBP: ffffccfee3693b48 R08: ffff8c584457d000 R09: 0000000000000000
Oct 06 06:20:32 pve kernel: R10: 0000000000000000 R11: 0000000000000000 R12: ffffccfee3693c18
Oct 06 06:20:32 pve kernel: R13: 0000000000000000 R14: 0000000000000000 R15: 0000000000001000
Oct 06 06:20:32 pve kernel:  ? shmem_get_folio_gfp+0x169/0x5e0
Oct 06 06:20:32 pve kernel:  copy_page_to_iter+0x9f/0x190
Oct 06 06:20:32 pve kernel:  shmem_file_read_iter+0x185/0x430
Oct 06 06:20:32 pve kernel:  vfs_read+0x274/0x390
Oct 06 06:20:32 pve kernel:  ksys_read+0x6f/0xf0
Oct 06 06:20:32 pve kernel:  __x64_sys_read+0x19/0x30
Oct 06 06:20:32 pve kernel:  x64_sys_call+0x1ff1/0x2390
Oct 06 06:20:32 pve kernel:  do_syscall_64+0x10b/0x14e0
Oct 06 06:20:32 pve kernel:  ? putname+0x41/0x90
Oct 06 06:20:32 pve kernel:  ? do_sys_openat2+0x9e/0xf0
Oct 06 06:20:32 pve kernel:  ? __x64_sys_openat+0x52/0xa0
Oct 06 06:20:32 pve kernel:  ? x64_sys_call+0x1f4c/0x2390
Oct 06 06:20:32 pve kernel:  ? do_syscall_64+0x148/0x14e0
Oct 06 06:20:32 pve kernel:  ? do_user_addr_fault+0x1e7/0x820
Oct 06 06:20:32 pve kernel:  ? irqentry_exit+0xb2/0x710
Oct 06 06:20:32 pve kernel:  ? clear_bhb_loop+0x70/0xc0
Oct 06 06:20:32 pve kernel:  entry_SYSCALL_64_after_hwframe+0x76/0x7e
Oct 06 06:20:32 pve kernel: RIP: 0033:0x7600c1e663a7
Oct 06 06:20:32 pve kernel: Code: Unable to access opcode bytes at 0x7600c1e6637d.
Oct 06 06:20:32 pve kernel: RSP: 002b:00007fff6a1ab900 EFLAGS: 00000202 ORIG_RAX: 0000000000000000
Oct 06 06:20:32 pve kernel: RAX: ffffffffffffffda RBX: 00007600c1d6e780 RCX: 00007600c1e663a7
Oct 06 06:20:32 pve kernel: RDX: 0000000000700000 RSI: 00007600c0c6c010 RDI: 0000000000000003
Oct 06 06:20:32 pve kernel: RBP: 0000000000000003 R08: 0000000000000000 R09: 0000000000000000
Oct 06 06:20:32 pve kernel: R10: 0000000000000000 R11: 0000000000000202 R12: 00007600c0c6c010
Oct 06 06:20:32 pve kernel: R13: 00007fff6a1acdaa R14: 00007fff6a1ab980 R15: 0000000000000000
Oct 06 06:20:32 pve kernel:  </TASK>
Oct 06 06:20:32 pve kernel: Memory cgroup min protection 0kB -- low protection 0kB
Oct 06 06:20:32 pve kernel: Memory cgroup out of memory: Killed process 2604996 (bash) total-vm:7352kB, anon-rss:1036>
Oct 06 06:20:32 pve kernel: dbus-daemon invoked oom-killer: gfp_mask=0x100cca(GFP_HIGHUSER_MOVABLE), order=0, oom_sco>
Oct 06 06:20:32 pve kernel: CPU: 11 UID: 100102 PID: 5584 Comm: dbus-daemon Tainted: P           O        7.0.14-20-p>
Oct 06 06:20:32 pve kernel: Tainted: [P]=PROPRIETARY_MODULE, [O]=OOT_MODULE
Oct 06 06:20:32 pve kernel: Hardware name: ASUSTeK COMPUTER INC. To be filled by O.E.M./P12R-M Series, BIOS 1901 01/1>
Oct 06 06:20:32 pve kernel: Call Trace:
...
How can I understand this message ?
IA asked me the following command for investigation :
Code:
dmesg -T | grep -i -E "segfault|page fault|opcode|instruction"
[Sun Oct  4 14:36:23 2026] x86/cpu: User Mode Instruction Prevention (UMIP) activated
[Tue Oct  6 06:20:32 2026] Code: Unable to access opcode bytes at 0x7600c1e6637d.
[Tue Oct  6 06:20:32 2026] Code: Unable to access opcode bytes at 0x7600c1e6637d.
[Tue Oct  6 06:20:32 2026] Code: Unable to access opcode bytes at 0x76e6d673937d.
[Tue Oct  6 06:20:32 2026] Code: Unable to access opcode bytes at 0x7600c1e6637d.
IA proposed this modification in /etc/default/grub
GRUB_CMDLINE_LINUX_DEFAULT="quiet intel_idle.max_cstate=1 processor.max_cstate=1"
I know that I update pve via the menu update last weekend.
Today I didn't modify grub file. I would like to know risk and what is this error.
My installation :
Code:
proxmox-ve: 9.2.0 (running kernel: 7.0.14-20-pve)
pve-manager: 9.2.21 (running version: 9.2.21/4f6e0ac86f9e8c7f)
proxmox-kernel-helper: 9.2.0
proxmox-kernel-7.0: 7.0.14-20
proxmox-kernel-7.0.14-20-pve-signed: 7.0.14-20
proxmox-kernel-7.0.14-19-pve-signed: 7.0.14-19
proxmox-kernel-7.0.14-17-pve-signed: 7.0.14-17
proxmox-kernel-7.0.14-16-pve-signed: 7.0.14-16
proxmox-kernel-7.0.14-15-pve-signed: 7.0.14-15
proxmox-kernel-7.0.14-14-pve-signed: 7.0.14-14
proxmox-kernel-7.0.14-12-pve-signed: 7.0.14-12
proxmox-kernel-7.0.14-6-pve-signed: 7.0.14-6
proxmox-kernel-7.0.12-1-pve-signed: 7.0.12-1
proxmox-kernel-7.0.6-2-pve-signed: 7.0.6-2
proxmox-kernel-7.0.2-6-pve-signed: 7.0.2-6
proxmox-kernel-7.0.2-4-pve-signed: 7.0.2-4
proxmox-kernel-7.0.2-2-pve-signed: 7.0.2-2
proxmox-kernel-7.0.0-3-pve-signed: 7.0.0-3
proxmox-kernel-6.17: 6.17.13-21
proxmox-kernel-6.17.13-21-pve-signed: 6.17.13-21
proxmox-kernel-6.17.13-19-pve-signed: 6.17.13-19
proxmox-kernel-6.17.13-13-pve-signed: 6.17.13-13
proxmox-kernel-6.17.13-11-pve-signed: 6.17.13-11
proxmox-kernel-6.17.13-9-pve-signed: 6.17.13-9
proxmox-kernel-6.17.13-7-pve-signed: 6.17.13-7
proxmox-kernel-6.17.13-6-pve-signed: 6.17.13-6
proxmox-kernel-6.17.13-4-pve-signed: 6.17.13-4
proxmox-kernel-6.17.13-2-pve-signed: 6.17.13-2
proxmox-kernel-6.17.13-1-pve-signed: 6.17.13-1
proxmox-kernel-6.17.9-1-pve-signed: 6.17.9-1
proxmox-kernel-6.17.4-2-pve-signed: 6.17.4-2
proxmox-kernel-6.17.4-1-pve-signed: 6.17.4-1
proxmox-kernel-6.17.2-2-pve-signed: 6.17.2-2
proxmox-kernel-6.17.2-1-pve-signed: 6.17.2-1
proxmox-kernel-6.14: 6.14.11-9
proxmox-kernel-6.14.11-9-pve-signed: 6.14.11-9
proxmox-kernel-6.14.11-8-pve-signed: 6.14.11-8
proxmox-kernel-6.14.11-7-pve-signed: 6.14.11-7
proxmox-kernel-6.14.11-6-pve-signed: 6.14.11-6
proxmox-kernel-6.14.11-5-pve-signed: 6.14.11-5
proxmox-kernel-6.14.11-4-pve-signed: 6.14.11-4
proxmox-kernel-6.14.11-3-pve-signed: 6.14.11-3
proxmox-kernel-6.14.8-2-pve-signed: 6.14.8-2
ceph-fuse: 19.2.6-pve4
corosync: 3.1.10-pve3
criu: 4.1.1-1
frr-pythontools: 10.6.1-1+pve3
ifupdown2: 3.3.0-1+pmx12
intel-microcode: 3.20251111.1~deb13u1
ksm-control-daemon: 1.5-1
libjs-extjs: 7.0.0-7
libproxmox-acme-perl: 1.7.2
libproxmox-backup-qemu0: 2.0.3
libproxmox-rs-perl: 0.4.1
libpve-access-control: 9.1.2
libpve-apiclient-perl: 3.4.3
libpve-cluster-api-perl: 9.1.6
libpve-cluster-perl: 9.1.6
libpve-common-perl: 9.2.2
libpve-guest-common-perl: 6.0.5
libpve-http-server-perl: 6.0.5
libpve-network-perl: 1.6.7
libpve-notify-perl: 9.1.6
libpve-rs-perl: 0.15.3
libpve-storage-perl: 9.1.11
libspice-server1: 0.15.2-1+b1
lvm2: 2.03.31-2+pmx1
lxc-pve: 7.0.0-2
lxcfs: 7.0.0-pve1
novnc-pve: 1.7.0-2
proxmox-backup-client: 4.2.7-1
proxmox-backup-file-restore: 4.2.7-1
proxmox-backup-restore-image: 1.0.0
proxmox-enterprise-support-keyring: 1.1
proxmox-firewall: 1.2.3
proxmox-kernel-helper: 9.2.0
proxmox-mail-forward: 1.0.3
proxmox-mini-journalreader: 1.7
proxmox-offline-mirror-helper: 0.7.4
proxmox-widget-toolkit: 5.2.10
pve-cluster: 9.1.6
pve-container: 6.1.14
pve-docs: 9.2.13
pve-edk2-firmware: 4.2026.08-1
pve-esxi-import-tools: 1.0.1
pve-firewall: 6.0.6
pve-firmware: 3.18-6
pve-ha-manager: 5.2.5
pve-i18n: 3.10.0
pve-qemu-kvm: 11.0.3-4
pve-xtermjs: 6.0.0-2
qemu-server: 9.2.10
smartmontools: 7.5-pve2
spiceterm: 3.4.2
swtpm: 0.8.0+pve3
vncterm: 1.9.2
zfsutils-linux: 2.4.4-pve1
Thanks for your advice